Ransomware pod lupą CBZC. Wiedza w służbie bezpieczeństwa pacjentów
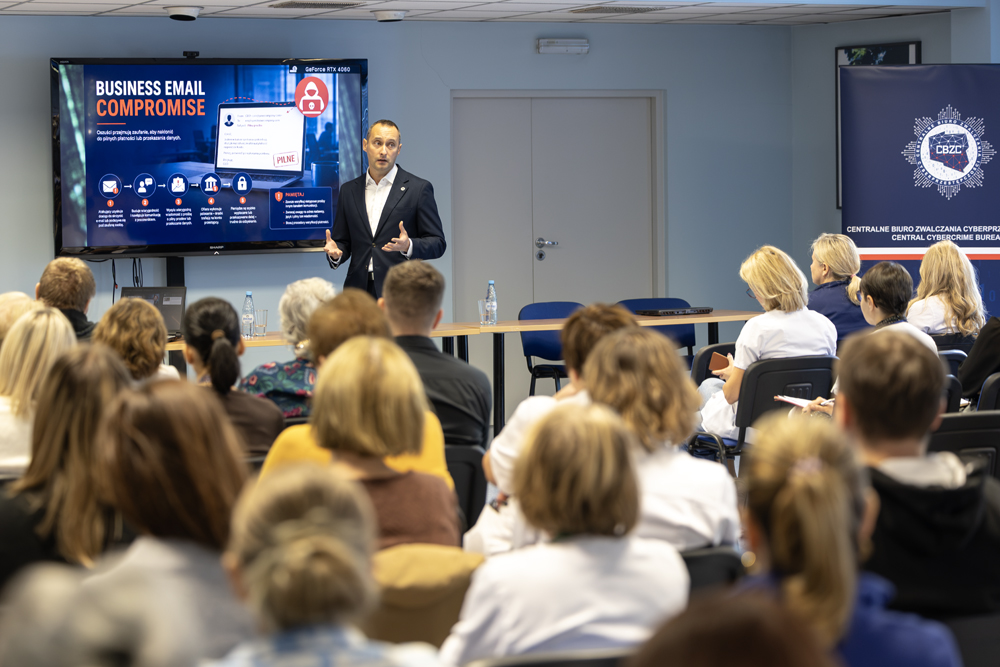
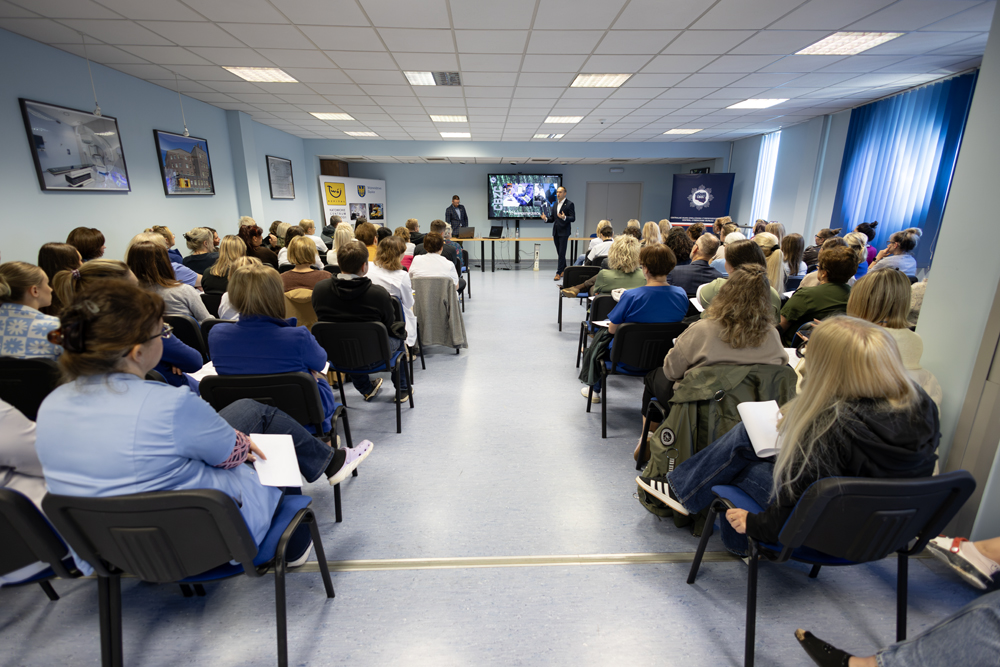
Współczesny szpital to nie tylko wykwalifikowany personel i aparatura medyczna ale również rozbudowana infrastruktura teleinformatyczna, od której bezpośrednio zależy zdrowie i życie pacjentów. Wychodząc naprzeciw wyzwaniom sektora ochrony zdrowia, funkcjonariusze Zarządu w Katowicach Centralnego Biura Zwalczania Cyberprzestępczości przeprowadzili całodniowy cykl szkoleń profilaktycznych dla blisko 300 pracowników Katowickiego Centrum Onkologii.
Placówki medyczne należą dziś do podmiotów szczególnie narażonych na ataki cyberprzestępców, a zachowanie ciągłości działania ich systemów oraz ochrona wrażliwych danych pacjentów są kwestią priorytetową. Aby skutecznie budować „ludzką zaporę” chroniącą zasoby szpitala, funkcjonariusze Wydziału Operacyjno-Śledczego oraz Wydziału Wywiadu Kryminalnego Zarządu w Katowicach CBZC zrealizowali w katowickiej jednostce intensywne przedsięwzięcie edukacyjne. Aby zachować pełną ciągłość pracy oddziałów i poradni, spotkania podzielono na trzy tury zorganizowane w ciągu jednego dnia, w których łącznie uczestniczyło blisko 300 przedstawicieli kadry medycznej, administracyjnej oraz technicznej.
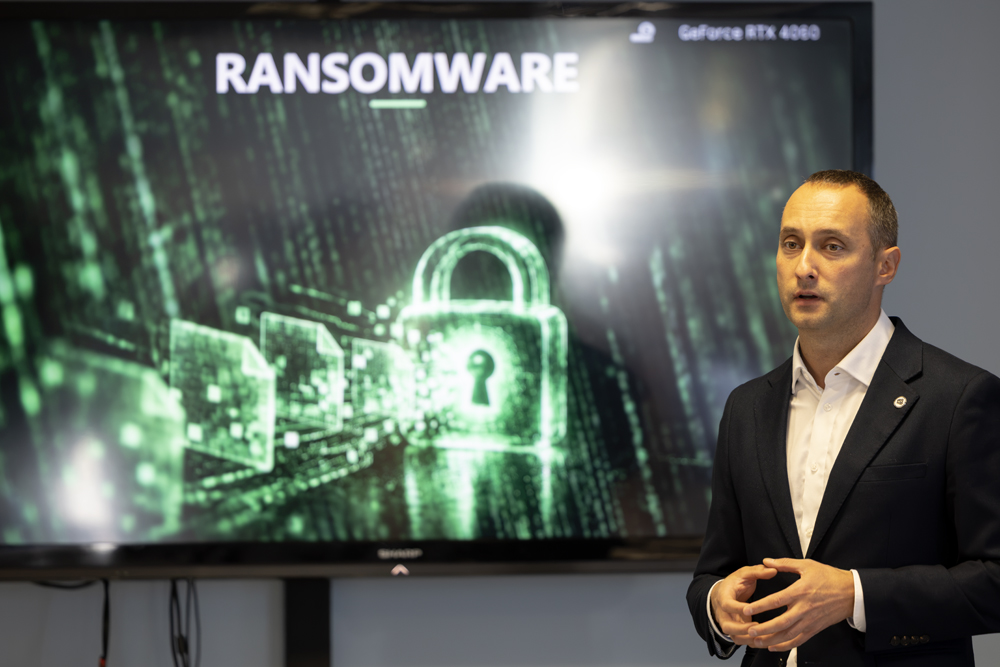
Formuła zajęć została precyzyjnie dostosowana do realnych potrzeb personelu oraz wyzwań związanych z codzienną obsługą systemów rejestracji, elektronicznej dokumentacji medycznej i korespondencji służbowej. Główny nacisk położono na zagrożenia związane ze złośliwym oprogramowaniem typu ransomware. Policjanci na przykładach z praktyki śledczej omówili mechanizmy działania przestępców szyfrujących dane dla okupu, wskazując, jak krytyczne skutki dla funkcjonowania szpitala i bezpieczeństwa pacjentów niesie za sobą paraliż wewnętrznej sieci informatycznej.
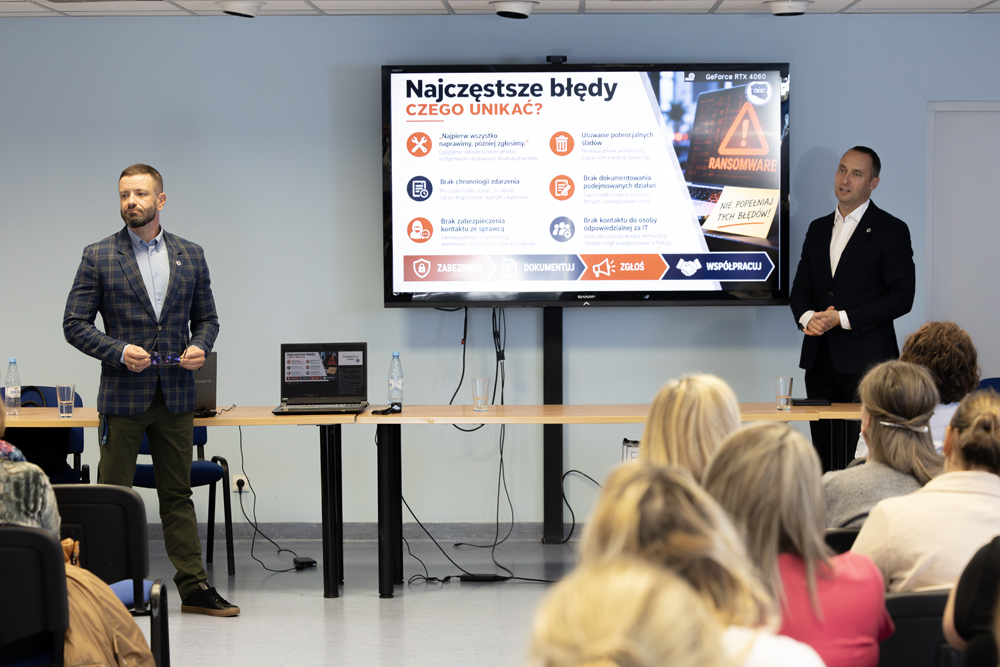
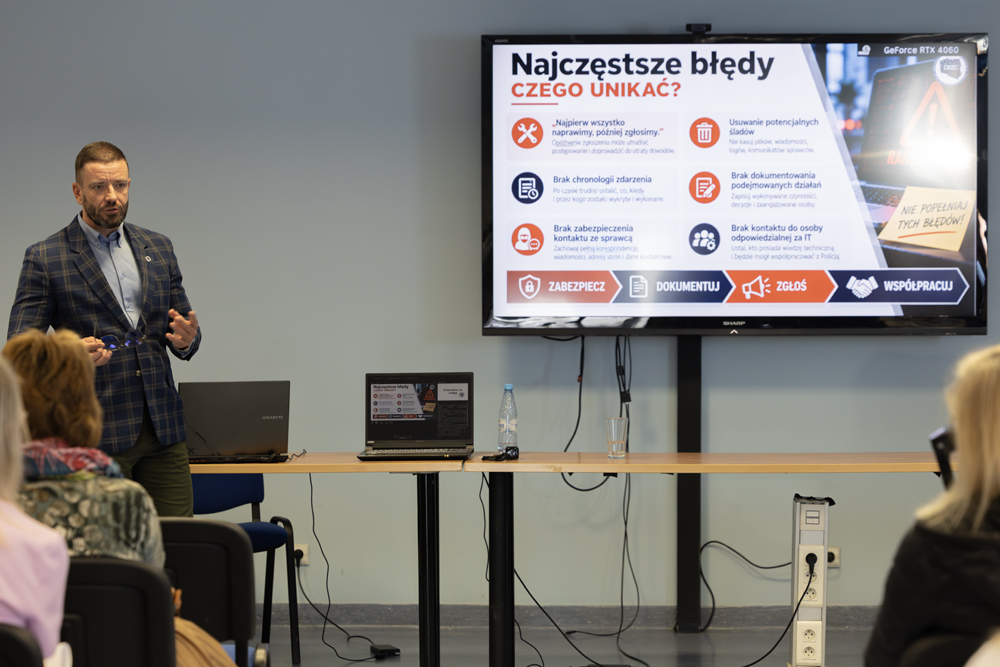
Kluczowym punktem wystąpień było omówienie procedur prawidłowego reagowania na incydent w myśl zasady: zabezpiecz, dokumentuj, zgłoś i współpracuj. Funkcjonariusze podkreślili, że atak hakerski jest jednocześnie przestępstwem, dlatego pierwsze działania personelu mają fundamentalne znaczenie dla późniejszego postępowania karnego i nie mogą prowadzić do nieświadomego zacierania śladów. Uczestnikom przekazano konkretne wytyczne dotyczące właściwego postępowania z zainfekowanym sprzętem, dokumentowania przebiegu zdarzenia oraz zabezpieczenia kluczowych informacji technicznych przed przyjazdem organów ścigania. Wskazano również, jakich błędów unikać w pierwszych godzinach od wykrycia ataku oraz jak przygotować organizację do sprawnej i efektywnej współpracy ze śledczymi.
W trakcie spotkań przybliżono także metody socjotechniczne stanowiące najczęściej pierwszy krok do przełamania zabezpieczeń organizacji. Policjanci omówili zjawisko phishingu, ucząc rozpoznawania fałszywych wiadomości, złośliwych załączników i spreparowanych stron logowania, a także zagrożenia typu Business Email Compromise, polegające na przejęciu lub podszyciu się pod korespondencję kadry zarządzającej i kontrahentów. Całość uzupełniły praktyczne zasady codziennej cyberhigieny, obejmujące bezpieczne zarządzanie silnymi hasłami oraz bezwzględną konieczność stosowania wieloskładnikowego uwierzytelniania. Podczas wszystkich tur uczestnicy aktywnie zadawali pytania i dzielili się swoimi doświadczeniami dotyczącymi prób oszustw.
Wspólna inicjatywa Zarządu w Katowicach Centralnego Biura Zwalczania Cyberprzestępczości oraz Katowickiego Centrum Onkologii pokazuje, że skuteczna ochrona przed cyberzagrożeniami wymaga nieustannej edukacji oraz ścisłego współdziałania. Nawet najbardziej zaawansowane zabezpieczenia techniczne potrzebują wsparcia w postaci świadomego i przeszkolonego pracownika, który wie, jak nie dopuścić do incydentu, a w razie ataku potrafi właściwie zabezpieczyć materiał dowodowy i skutecznie współpracować z Policją.